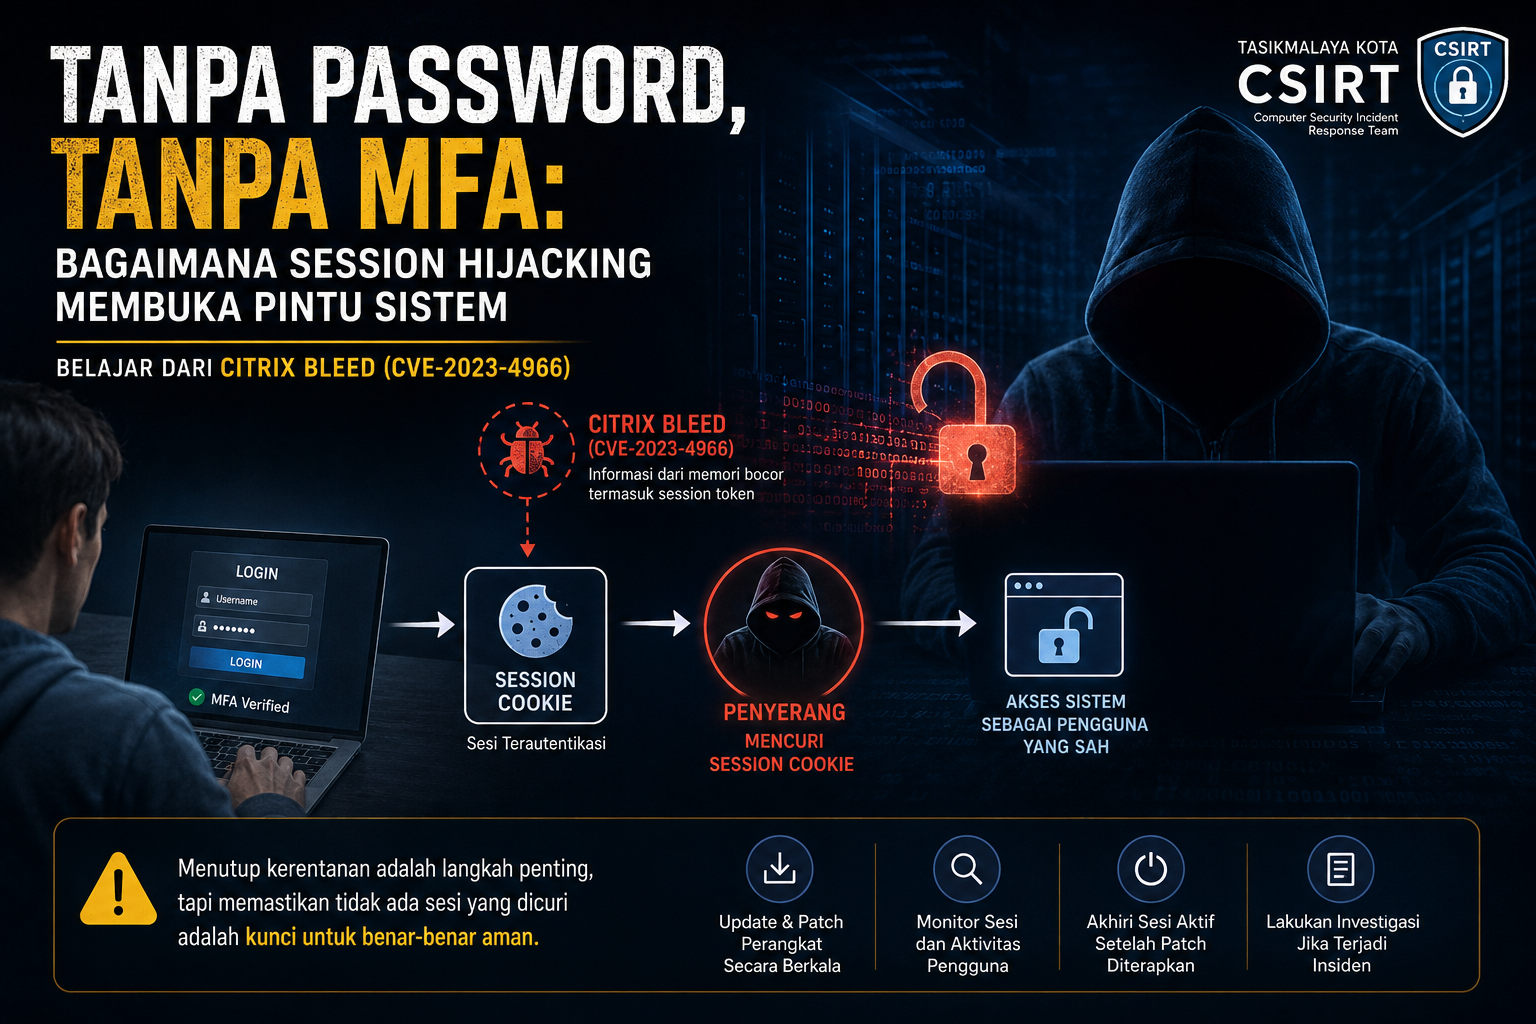
Di era digital, penggunaan password yang kuat dan Multi-Factor Authentication (MFA) telah menjadi bagian penting dalam melindungi akun dan sistem dari akses yang tidak sah. Dengan MFA, mengetahui username dan password saja seharusnya tidak cukup untuk masuk ke dalam sebuah sistem.
Namun, bagaimana jika penyerang tidak mencoba mencuri password dan tidak pula mencoba membobol MFA?
Pada tahun 2023, sebuah kerentanan kritis pada Citrix NetScaler ADC dan NetScaler Gateway menunjukkan bagaimana penyerang dapat mengambil alih sesi pengguna yang telah terautentikasi. Kerentanan tersebut dikenal sebagai Citrix Bleed dan tercatat sebagai CVE-2023-4966.
Dalam sejumlah insiden yang diinvestigasi oleh Mandiant, eksploitasi kerentanan ini memungkinkan pelaku mengambil alih sesi pengguna yang sah tanpa perlu mengetahui username, password, maupun memiliki akses terhadap perangkat MFA milik korban.
Untuk memahami bagaimana hal tersebut dapat terjadi, kita perlu memahami terlebih dahulu bagaimana sebuah website atau aplikasi mengetahui bahwa kita sudah login.
Setelah Login, Password Tidak Dikirim Terus-Menerus
Ketika pengguna membuka sebuah layanan, proses autentikasi biasanya dimulai dengan memasukkan username dan password. Pada sistem yang menggunakan MFA, pengguna kemudian diminta memberikan faktor autentikasi tambahan seperti kode OTP, aplikasi authenticator, atau metode lainnya.
Setelah seluruh proses berhasil, server perlu mengingat bahwa pengguna tersebut telah terautentikasi.
Tidak efisien apabila setiap kali pengguna membuka halaman baru, server kembali meminta username, password, dan MFA.
Karena itu, server biasanya memberikan sebuah session token atau identifier sesi kepada browser.
Secara sederhana prosesnya dapat digambarkan sebagai berikut:
Pengguna → Login → Password → MFA → Berhasil → Session Token
Selama session token tersebut masih berlaku, browser dapat menggunakannya sebagai bukti bahwa proses autentikasi sebelumnya telah berhasil dilakukan.
Ketika pengguna membuka halaman berikutnya, aplikasi tidak selalu meminta password kembali. Browser cukup membawa informasi sesi tersebut dan server mengenali pengguna sebagai pengguna yang sudah terautentikasi.
Inilah yang membuat kita dapat berpindah dari satu halaman ke halaman lainnya tanpa harus login berulang kali.
Namun mekanisme tersebut juga menciptakan sesuatu yang sangat berharga bagi penyerang.
Jika session token berhasil dicuri, dalam kondisi tertentu penyerang tidak perlu mencuri password korban.
Citrix Bleed: Ketika Informasi dari Memori Sistem Bocor
Pada 10 Oktober 2023, Citrix merilis pembaruan keamanan untuk CVE-2023-4966, sebuah kerentanan information disclosure yang memengaruhi NetScaler ADC dan NetScaler Gateway pada konfigurasi tertentu.
Kerentanan ini kemudian dikenal luas dengan nama Citrix Bleed.
Cybersecurity and Infrastructure Security Agency (CISA) Amerika Serikat memperingatkan bahwa eksploitasi kerentanan tersebut dapat menyebabkan informasi sensitif terekspos, termasuk informasi authentication session token yang dapat digunakan untuk mengambil alih sesi pengguna.
Investigasi Mandiant menemukan sesuatu yang lebih mengkhawatirkan.
Aktivitas eksploitasi telah ditemukan sejak akhir Agustus 2023, sebelum pembaruan keamanan Citrix tersedia. Dengan kata lain, kerentanan tersebut telah digunakan sebagai zero-day.
Secara teknis, peneliti menemukan bahwa request HTTP yang dibuat secara khusus terhadap endpoint yang rentan dapat menyebabkan perangkat mengembalikan sebagian isi memori sistem.
Masalahnya, di dalam memori tersebut dapat tersimpan informasi sesi pengguna yang sedang aktif, termasuk NetScaler AAA session cookie.
Bayangkan sebuah gedung yang menggunakan kartu akses.
Password dan MFA adalah proses pemeriksaan identitas di pintu masuk. Setelah pemeriksaan selesai, pengguna mendapatkan kartu akses yang membuktikan bahwa dirinya sudah diperiksa.
Citrix Bleed memungkinkan penyerang, dalam kondisi tertentu, memperoleh "kartu akses" tersebut tanpa harus melewati pemeriksaan di pintu depan.
Mengambil Alih Sesi Tanpa Mengetahui Password
Setelah memperoleh session cookie yang masih valid, penyerang dapat mencoba menggunakannya kembali untuk membuat koneksi yang dianggap sebagai sesi pengguna yang sah.
Alurnya kurang lebih seperti berikut:
Pengguna Sah
Username + Password
↓
MFA
↓
Autentikasi Berhasil
↓
Session Cookie
↓
Akses Sistem
↓
MFA
↓
Autentikasi Berhasil
↓
Session Cookie
↓
Akses Sistem
Kemudian terjadi kebocoran:
Session Cookie → Dicuri Penyerang → Digunakan Kembali → Akses Sistem
Dari sudut pandang sistem, session cookie tersebut sebelumnya memang telah melewati proses autentikasi.
Akibatnya, penyerang yang berhasil memperoleh session cookie yang valid dapat membangun sesi terautentikasi tanpa perlu mengetahui username dan password pengguna, bahkan tanpa memiliki perangkat atau token MFA milik korban.
Mandiant dalam investigasinya menemukan kasus pengambilalihan sesi seperti ini pada NetScaler ADC dan Gateway.
Hal tersebut menunjukkan satu konsep penting dalam keamanan identitas:
Autentikasi yang kuat tidak selalu berarti sesi setelah autentikasi juga aman.
MFA tetap merupakan lapisan keamanan yang sangat penting. Namun, apabila penyerang berhasil mencuri bukti bahwa autentikasi telah selesai dilakukan, serangan dapat berpindah dari menyerang proses login menjadi menyerang session.
Mengapa Patch Saja Belum Tentu Cukup?
Ada satu bagian dari kasus Citrix Bleed yang sangat penting bagi proses incident response.
Administrator mungkin berpikir:
Kerentanan ditemukan → Install patch → Masalah selesai.
Sayangnya, tidak selalu demikian.
Mandiant menemukan bahwa session data yang telah dicuri sebelum patch dipasang masih dapat digunakan oleh threat actor setelah perangkat diperbarui apabila sesi tersebut masih berlaku.
Situasinya dapat digambarkan sebagai berikut:
Sebelum Patch
Kerentanan Dieksploitasi
↓
Session Token Dicuri
↓
Penyerang Menyimpan Token
↓
Session Token Dicuri
↓
Penyerang Menyimpan Token
Kemudian
Administrator Memasang Patch
↓
Kerentanan Ditutup
↓
Tetapi Session Lama Masih Valid
↓
Penyerang Menggunakan Session yang Sudah Dicuri
↓
Kerentanan Ditutup
↓
Tetapi Session Lama Masih Valid
↓
Penyerang Menggunakan Session yang Sudah Dicuri
Artinya, patch memang menutup kerentanan yang menjadi jalan masuk, tetapi tidak selalu membatalkan akses yang sebelumnya telah diperoleh penyerang.
Karena itulah penanganan insiden keamanan tidak cukup hanya dengan memperbaiki vulnerability.
Dalam kasus CVE-2023-4966, rekomendasi remediasi juga mencakup tindakan untuk mengakhiri sesi aktif dan persisten setelah perangkat diperbarui.
Prinsip ini sebenarnya berlaku lebih luas dalam incident response.
Menutup pintu yang rusak tidak otomatis mengeluarkan orang yang sudah masuk ke dalam rumah.
Setelah Berhasil Masuk, Apa yang Bisa Terjadi?
Session hijacking bukanlah tujuan akhir serangan.
Sesi yang berhasil diambil alih dapat menjadi initial access bagi penyerang untuk melakukan aktivitas berikutnya, tergantung hak akses pengguna dan lingkungan yang berhasil dimasuki.
Mandiant dalam berbagai investigasinya menemukan CVE-2023-4966 digunakan untuk mengambil alih sesi pengguna Citrix yang sah. Aktivitas lanjutan dari eksploitasi Citrix Bleed juga ditemukan berkaitan dengan deployment beberapa keluarga ransomware, termasuk ALPHV, LOCKBIT, dan AGENDA.RUST.
Dengan demikian, serangan yang awalnya terlihat sebagai kebocoran informasi pada sebuah perangkat dapat berkembang menjadi insiden keamanan yang jauh lebih besar.
Inilah alasan perangkat seperti VPN Gateway, firewall, identity provider, dan berbagai layanan yang berada di tepi jaringan (internet-facing) memiliki nilai strategis bagi penyerang.
Perangkat tersebut sering kali merupakan gerbang menuju sistem internal organisasi.
Bagaimana CSIRT Mendeteksi Session Hijacking?
Session hijacking juga memberikan tantangan tersendiri bagi tim keamanan.
Jika penyerang menggunakan credential yang salah berkali-kali, sistem dapat mendeteksi banyak failed login.
Namun pada session hijacking, penyerang menggunakan sesi yang sebelumnya memang sah.
Tidak selalu muncul pola sederhana berupa:
Login gagal → Login gagal → Login gagal → Berhasil.
Sebaliknya, aktivitas penyerang dapat terlihat seolah-olah berasal dari pengguna yang sudah berhasil login.
Karena itu, proses investigasi perlu melihat konteks yang lebih luas.
Beberapa anomali yang dapat menjadi perhatian antara lain:
- sesi pengguna tiba-tiba digunakan dari alamat IP yang berbeda;
- perubahan lokasi jaringan yang tidak wajar dalam waktu singkat;
- satu sesi terlihat digunakan dari dua sumber berbeda;
- aktivitas pada waktu yang tidak sesuai dengan kebiasaan pengguna;
- akses terhadap sistem atau resource yang sebelumnya tidak pernah digunakan;
- aktivitas lanjutan yang tidak sesuai dengan fungsi pengguna tersebut.
Analisis seperti ini membutuhkan korelasi berbagai sumber log, seperti authentication log, VPN log, access log, firewall log, hingga telemetry dari endpoint.
Bagi CSIRT, log bukan hanya catatan aktivitas.
Log adalah jejak yang membantu merekonstruksi apa yang sebenarnya terjadi selama sebuah insiden.
Pelajaran dari Citrix Bleed
Kasus Citrix Bleed memberikan beberapa pembelajaran penting bagi pengelola sistem dan organisasi.
Pertama, MFA tetap penting, tetapi bukan satu-satunya pertahanan. Setelah autentikasi berhasil, session token juga harus diperlakukan sebagai informasi sensitif.
Kedua, perangkat yang berhadapan langsung dengan internet harus mendapatkan perhatian khusus dalam vulnerability management. Perangkat gateway yang rentan dapat menjadi pintu masuk menuju lingkungan internal organisasi.
Ketiga, ketika sebuah kerentanan diketahui telah dieksploitasi secara aktif, melakukan patch hanyalah salah satu bagian dari proses penanganan.
Tim keamanan juga perlu mempertanyakan:
Apakah kerentanan sempat dieksploitasi sebelum patch dipasang?
Apakah terdapat sesi yang telah dicuri?
Apakah sesi lama sudah dibatalkan?
Apakah terdapat aktivitas mencurigakan setelah eksploitasi?
Apakah penyerang telah memperoleh akses ke sistem lainnya?
Pertanyaan-pertanyaan tersebut merupakan bagian penting dari proses incident response.
Penutup
Selama bertahun-tahun kita terbiasa melihat password sebagai kunci utama sebuah akun. Karena itu, berbagai mekanisme perlindungan dikembangkan untuk membuat proses login semakin kuat, mulai dari password policy hingga Multi-Factor Authentication.
Namun Citrix Bleed menunjukkan bahwa penyerang tidak selalu harus menyerang pintu masuk.
Dalam kondisi tertentu, mereka dapat mencoba mencuri bukti bahwa seseorang sudah berhasil melewati pintu tersebut.
Session token memberikan kenyamanan karena memungkinkan pengguna tetap terautentikasi tanpa memasukkan password berulang kali. Pada saat yang sama, token tersebut harus dilindungi karena dapat merepresentasikan identitas dan hak akses pengguna selama sesi berlangsung.
Bagi organisasi dan CSIRT, kasus CVE-2023-4966 juga memberikan pelajaran yang lebih besar:
Patching menghentikan kerentanan, tetapi incident response memastikan penyerang benar-benar telah dikeluarkan dari sistem.
Sumber
- Cybersecurity and Infrastructure Security Agency (CISA) – Guidance for Addressing Citrix NetScaler ADC and Gateway Vulnerability CVE-2023-4966, Citrix Bleed.
- Mandiant – Investigation of Session Hijacking via Citrix NetScaler ADC and Gateway Vulnerability (CVE-2023-4966).
- Mandiant – Remediation for Citrix NetScaler ADC and Gateway Vulnerability (CVE-2023-4966).
- Mandiant – Ransomware Rebounds: Extortion Threat Surges in 2023, Attackers Rely on Publicly Available and Legitimate Tools.