Belakangan ini, linimasa media sosial kerap diramaikan oleh keluhan nasabah yang mendapati tagihan jutaan rupiah pada kartu kredit mereka dari transaksi melalui aplikasi dompet digital (e-wallet), padahal mereka tidak pernah merasa melakukan transaksi tersebut. Modusnya sangat senyap: tidak melibatkan malware canggih, tautan phishing, atau peretasan server tingkat tinggi. Pelaku murni mengeksploitasi sesuatu yang sering kita anggap remeh, yaitu nomor HP yang hangus dan didaur ulang oleh operator seluler.
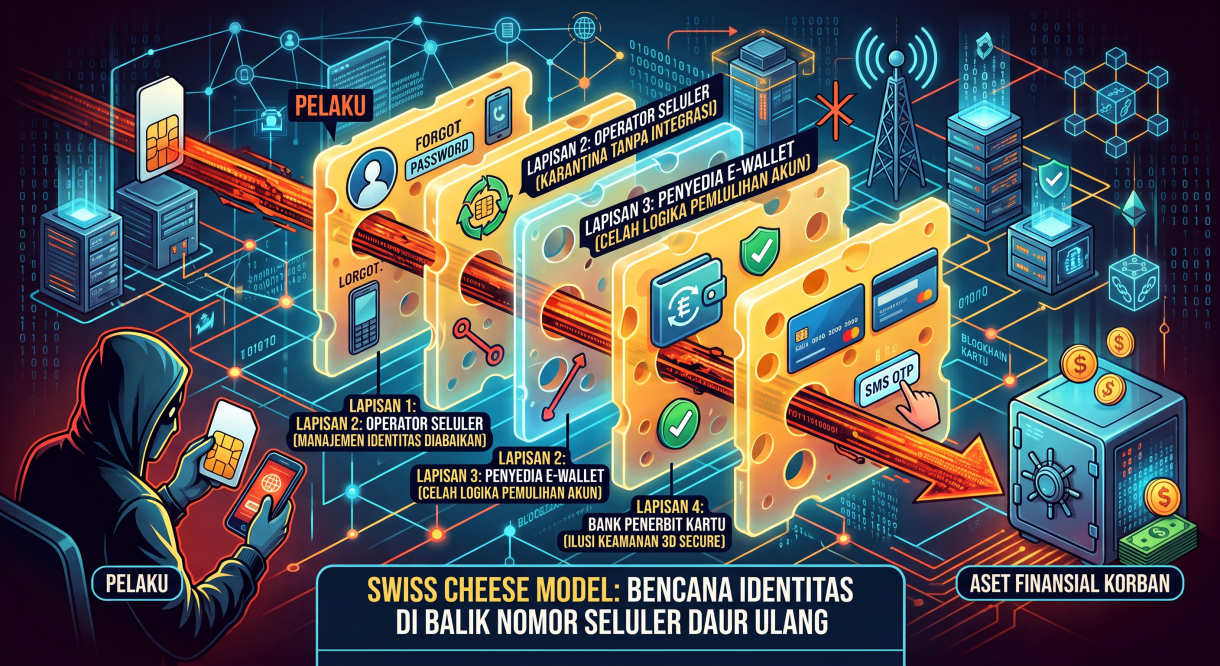
Dalam arsitektur keamanan siber dan penanganan krisis (incident response), jarang sekali ada insiden masif yang terjadi karena satu kegagalan tunggal. Kasus pembobolan ini adalah manifestasi sempurna dari Swiss Cheese Model—sebuah konsep di mana setiap sistem pertahanan diibaratkan seperti lembaran keju Swiss. Setiap lapisan memiliki "lubang" atau kelemahan bawaan. Bencana fatal terjadi ketika lubang-lubang dari berbagai lapisan pertahanan tersebut kebetulan sejajar, menciptakan jalur mulus bagi peretas untuk mengeksekusi aksinya.
Mari kita bedah empat lapisan "keju" yang berlubang dalam insiden eksploitasi kartu daur ulang ini.
Lapisan 1: Pengguna (Manajemen Identitas Digital yang Terabaikan) Lubang pertama tercipta dari titik buta kita sebagai pengguna. Banyak yang masih menganggap nomor HP murni sebagai alat komunikasi sesaat. Saat nomor sekunder hangus karena lupa isi pulsa, kita sering mengikhlaskannya begitu saja. Padahal, nomor tersebut masih tertaut kuat sebagai jangkar identitas di berbagai aplikasi perbankan dan e-wallet. Membiarkan nomor seluler mati tanpa melakukan pencabutan akses (de-link) sama berbahayanya dengan membuang kunci brankas beserta catatan alamat rumah ke tempat sampah publik.
Lapisan 2: Operator Seluler (Karantina Tanpa Integrasi) Sesuai regulasi efisiensi penomoran nasional, operator seluler berhak dan wajib mendaur ulang nomor yang sudah melewati masa tenggang. Lubang di lapisan ini bukanlah pada proses daur ulangnya, melainkan pada isolasi ekosistem. Industri telekomunikasi sering kali tidak memiliki integrasi Application Programming Interface (API) yang secara otomatis memberi tahu sektor finansial bahwa sebuah nomor baru saja berganti fisik kartu (Integrated Circuit Card Identifier / ICCID) atau diaktifkan ulang oleh pemilik baru. Identitas fisiknya berubah, tetapi status digital di mata pihak ketiga dibiarkan statis.
Lapisan 3: Penyedia E-Wallet (Celah Logika Pemulihan Akun) Saat pelaku yang membeli nomor daur ulang memasukkan nomor tersebut ke aplikasi dompet digital di smartphone yang sama sekali baru, sistem meresponsnya secara keliru. Platform mendeteksi nomor tersebut sudah terdaftar. Ketika pelaku menekan opsi "Lupa PIN", lubang fatal ketiga terbuka: sistem memberikan akses masuk penuh hanya bermodalkan konfirmasi SMS OTP. Platform gagal menerapkan prinsip Zero Trust, yakni tidak memvalidasi anomali perubahan Device ID atau meminta verifikasi lapis kedua (seperti otentikasi biometrik wajah atau konfirmasi email utama) sebelum mereset kredensial.
Lapisan 4: Bank Penerbit Kartu (Ilusi Keamanan 3D Secure) Lapisan pertahanan terakhir seharusnya ada di pihak bank penerbit kartu kredit. Saat pelaku menggunakan kartu kredit (yang sudah berstatus tersimpan atau saved card di akun dompet digital lama milik korban) untuk bertransaksi, bank memicu protokol otentikasi konfirmasi. Sistem keamanan bank mengira transaksi ini sah karena SMS OTP berhasil dikirim dan kode yang diinput valid dari "nomor nasabah". Bank terjebak pada ilusi keamanan SMS, gagal menyadari variabel fisik paling kritis: ponsel yang menerima SMS tersebut kini berada di tangan orang lain.
Ketika keempat lubang pertahanan ini sejajar, pelaku bisa melenggang masuk menguras limit finansial tanpa perlu menulis satu pun baris kode peretasan.
Insiden ini adalah teguran keras bagi seluruh ekosistem infrastruktur digital. Pengembang sistem perbankan dan dompet digital harus segera menyadari bahwa ketergantungan absolut pada otorisasi berbasis SMS OTP sudah usang. Industri harus mulai bergeser mewajibkan otentikasi yang terikat pada perangkat fisik secara spesifik (hardware-bound), seperti Time-Based One-Time Password (TOTP), persetujuan push-notification terenkripsi dalam aplikasi, atau verifikasi biometrik.
Sebagai langkah mitigasi mandiri, lakukan audit aset digital hari ini. Hapus dan putuskan tautan rekening, kartu kredit, dan akun media sosial dari nomor sekunder yang jarang dirawat. Jangan biarkan kelalaian merawat masa aktif nomor seluler menjadi celah peretas merusak stabilitas finansial Anda.